2026年11月5日、日本のサイバーセキュリティをめぐるニュースが相次いだ。
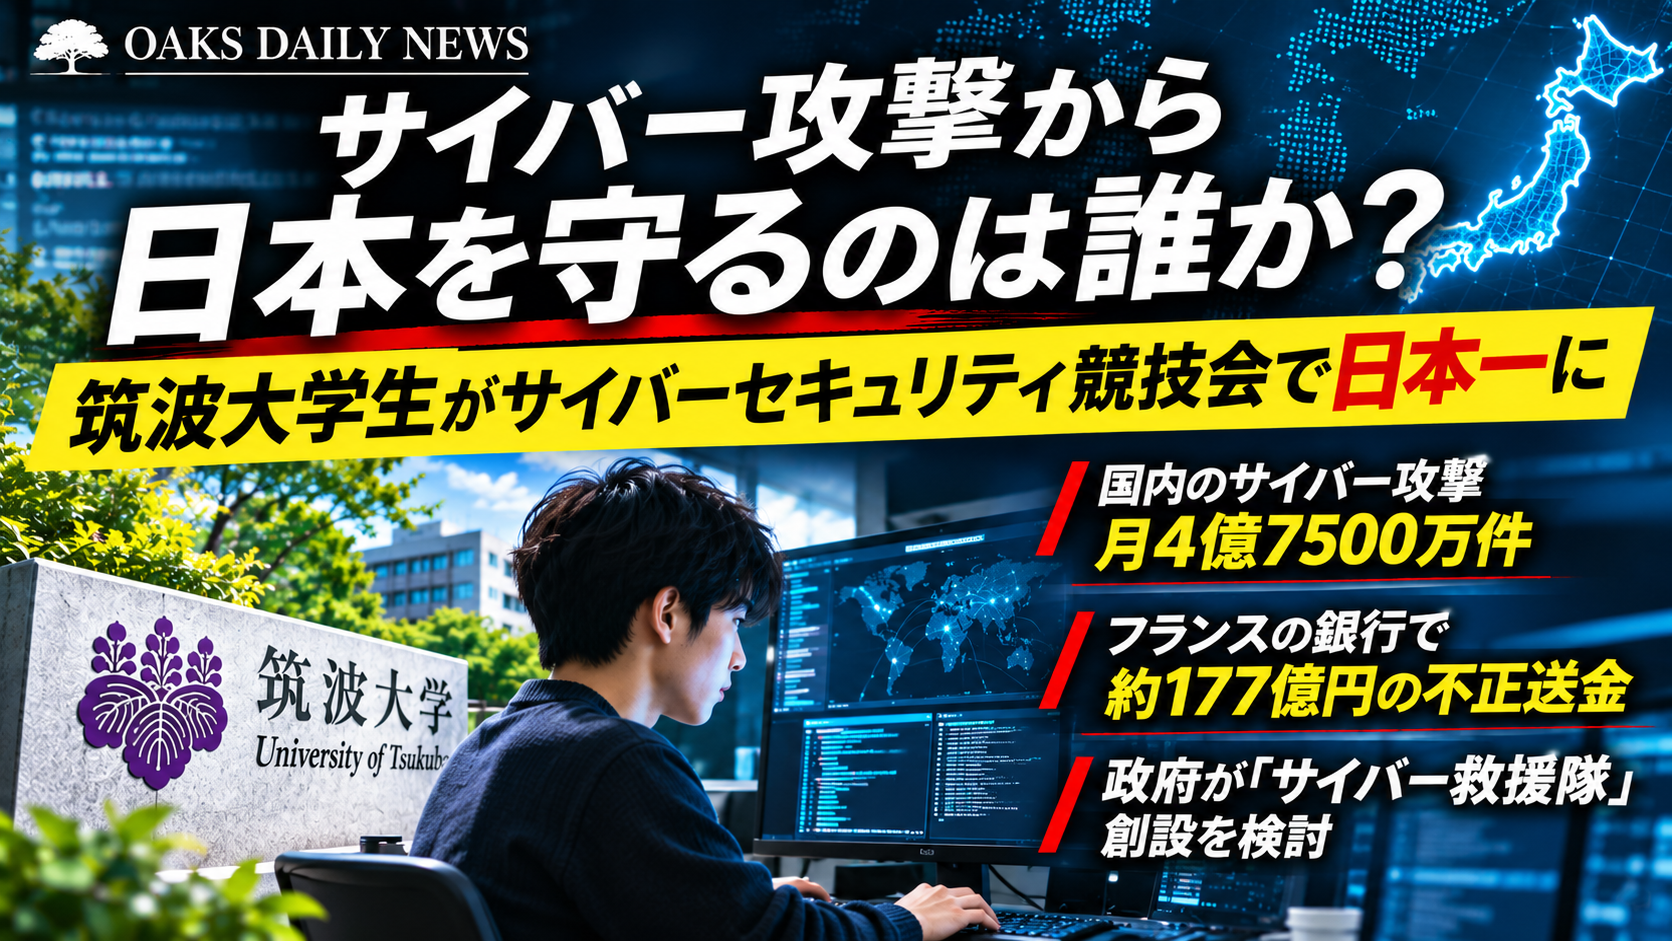
国内企業のWebサイトなどで検知されたサイバー攻撃は、10月だけで約4億7500万件。前年同月の2.5倍に達し、過去最多を更新した。
政府は、官民の専門家を集めた「サイバー救援隊」の創設を検討している。
一方、海外ではフランスの銀行がサイバー攻撃を受け、約177億円規模の不正送金が報じられた。
サイバー攻撃が社会全体の脅威となる中、日本には実際に攻撃を解析し、被害を食い止められる専門家がどれほど存在するのだろうか。
警察庁、防衛省、デジタル庁、民間のセキュリティ企業。そして、日本のサイバーセキュリティ競技会では、筑波大学の学生チームが国内優勝を果たしている。
日本を守る技術者はどこにいるのか。そして政府は、その能力を十分に活用できているのか。
サイバー攻撃の現状と、日本の防衛を支える専門人材の実態を調べた。
- 10月のサイバー攻撃は約4億7500万件、過去最多を更新
- フランスの銀行では約177億円規模の不正送金
- 日本にはサイバーセキュリティの実力を競う大会がある
- 世界から1360チームが参加、国内決勝の過半数は学生
- 筑波大学の学生4人が国内優勝、2位に1136点差
- 防衛省も独自の競技会を開催、11月29日には学生大会
- 政府は「官民サイバー救援隊」を創設へ
- 日本には2014年から「サイバーレスキュー隊」が存在する
- 警察庁にはサイバー犯罪を専門とする捜査官がいる
- 防衛省はサイバー専門部隊を4000人規模へ拡充
- デジタル庁と国家サイバー統括室の役割は?
- 民間企業にも高度なサイバー専門家がいる
- ハッキング競技会の優勝者は、そのまま防衛の専門家になれるのか
- 新しい救援隊で本当に問われるのは「誰が現場に行くのか」
- 日本を守るのは、組織の名前ではなく専門家の能力
10月のサイバー攻撃は約4億7500万件、過去最多を更新
11月5日、共同通信は、国内企業のWebサイトを中心に検知されたサイバー攻撃が、10月だけで約4億7500万件に上ったと報じた。
調査を行ったのは、セキュリティサービスを提供するサイバーセキュリティクラウド(東京都)。
国内企業を中心とする約2万のWebサイトで、同社のサービスが観測した不正な通信を集計したものだ。
前年同月比では2.5倍。今年9月の過去最多記録を約2100万件上回った。
ただし、この数字は日本全国で4億7500万件の侵入が成功したことを意味しない。同社のサービスが検知した不正な通信の件数であり、繰り返しのアクセスなども含まれる。
それでも、Webサイトに対する不正な通信が高水準で推移していることは明らかだ。
AIを使ったサイバー攻撃も始まっているのか
サイバーセキュリティクラウドが10月9日に公表した別の調査では、約40分間に326のIPアドレスを使い分け、1200件を超えるアクセスを繰り返す攻撃が確認された。
この攻撃には特徴があった。
ログイン認証の回避を試み、次に攻撃者自身のアカウントでログインし、さらに他の利用者のポイントを不正に取得できないか探索する。
対象となるシステムの反応を確認しながら、攻撃の方法を変えていた。
同社は、こうした動きについてAIエージェントのような振る舞いと分析。AIなどが利用された可能性を指摘している。
AIの使用自体は確認されていないものの、攻撃者が高度な自動化技術を利用するようになれば、防御側にも従来以上の対応速度が求められる。
フランスの銀行では約177億円規模の不正送金
サイバー攻撃は、情報漏えいやWebサイトの停止だけにとどまらない。
11月4日、フランスの銀行グループ「クレディ・ミュチュエル・アルケア」が、サイバー攻撃による不正送金の発生を公表した。
AFP通信は被害規模を約1億ユーロ、日本円で約177億円と報じている。ただし、銀行側は最終的な被害額を確定していない。
この事件で注目すべきなのが、侵入経路だ。
銀行の公式説明によると、攻撃者は外部委託先のプラットフォームを経由して銀行のシステムに侵入。その後、銀行自身の口座から別の金融機関へ不正送金を行った。
顧客の預金口座が直接悪用されたわけではなく、銀行側は顧客資産への金銭的な影響はないと説明している。
つまり、銀行本体だけではなく、外部委託先も侵入口になったということだ。
金融、物流、医療、通信など、現代の社会インフラは数多くの外部システムとつながっている。
一つの企業が攻撃されることで、別の企業や社会機能にも被害が広がる。
サイバーセキュリティは、もはや企業単独では解決しきれない問題になっている。
日本にはサイバーセキュリティの実力を競う大会がある
では、こうした攻撃に対処できる専門家は、日本のどこにいるのだろうか。
その実力を知る手がかりの一つが「SECCON(セクコン)」だ。
SECCONは、日本ネットワークセキュリティ協会(JNSA)内のSECCON実行委員会が運営する、日本最大級のサイバーセキュリティ競技イベントである。
中心となる競技は、CTF(Capture The Flag)。
直訳すると「旗取りゲーム」。参加者は、コンピューターやプログラムに隠された情報を探し出し、得点を競う。
主な競技分野には、次のようなものがある。
- Web:Webサイトやアプリケーションの脆弱性を発見する
- Crypto(暗号):暗号の仕組みを分析して問題を解く
- Reversing(リバースエンジニアリング):プログラムの構造や動作を解析する
- Pwn:プログラムの脆弱性を利用する技術を競う
- Forensics(フォレンジック):電子データや通信記録などを分析する
いずれも、サイバー攻撃の解析や防御にも関係する技術だ。
競技では、主催者が用意した専用環境を使用する。他人のシステムに無断で侵入する犯罪行為とは異なる。
SECCONは、攻撃者がどのようにシステムの弱点を発見するのかを理解し、防御技術の向上にもつなげる競技会なのだ。
世界から1360チームが参加、国内決勝の過半数は学生
2025年12月に予選、2026年2月28日から3月1日に決勝が開催された「SECCON CTF 14」。
大会の公式報告書によると、予選には世界各国・地域から1360チームが参加した。
登録ユーザー数は3185人。日本からの参加チームは121チームだった。
国際決勝では、多国籍チーム「kalmarunionen」が優勝している。
一方、国内決勝に出場した36人のうち、20人は学生だった。
国内決勝出場者の過半数を学生が占めていたのである。
そして、この国内決勝を制したのが、筑波大学の学生チームだった。
筑波大学の学生4人が国内優勝、2位に1136点差
2026年3月12日、筑波大学情報学群情報科学類は、学生チーム「TPC」がSECCON CTF 14の国内決勝で優勝したと発表した。
メンバーは次の4人。
- 菊池厚利さん(4年)
- 甲賀悠一郎さん(3年)
- 安藤慎さん(3年)
- 戸田晃太さん(2年)
※学年は2026年3月の大学発表時点。
TPCは国内決勝で5975点を獲得。2位の「TokyoWesterns」に1136点差をつけて優勝した。
同じ筑波大学の学生チーム「TPC2」も8位に入っている。
TPCはこれまでもSECCONに継続して参加しており、今回が国内決勝での初優勝となった。
ここで注目したいのは、学生たちが競っている技術の内容だ。
与えられたシステムを解析し、弱点を発見し、限られた時間で解決方法を見つけ出す。
単なるプログラミングの速さではなく、コンピューターの仕組みを深く理解する能力が求められる。
こうした技術は、実際のサイバー攻撃を調査する際にも役立つ。
日本には、大学生の段階ですでに高度な技術力を示している若者が存在するのである。
防衛省も独自の競技会を開催、11月29日には学生大会
こうした高度な技術を持つ人材に注目しているのは、民間企業だけではない。
防衛省も2020年度から「防衛省サイバーコンテスト」を開催している。
2026年2月の大会では、従来の個人戦に加えてチーム戦を導入。学生部門と一般部門も設けた。
さらに、2026年11月29日には、初めて学生限定の「防衛省サイバーコンテストU-25学生大会」を開催する。
対象は国内の小学校から大学院などに在籍し、2001年4月2日以降に生まれた学生。
個人または2〜3人のチームで参加できる。オンライン開催で、申込期限は11月20日だ。
問題は初級から中級が中心とされ、初めて競技会に挑戦する学生も参加しやすい内容になっている。
防衛省は一般向けコンテストの参加規約で、採用や説明会などを案内する場合があることも示している。
競技会が単なる技術交流だけでなく、将来の専門人材と接点を持つ場にもなっていることが分かる。
政府は「官民サイバー救援隊」を創設へ
日本政府は11月6日にも関係閣僚会議を開き、サイバー攻撃への緊急対策パッケージをまとめる方針だ。
11月5日に読売新聞などが報じた概要案では、「官民サイバー救援隊(仮称)」の創設が盛り込まれている。
官公庁と民間の専門家が連携し、支援の必要性が高い企業や組織に派遣される仕組みだ。
政府は2026年度内に、派遣を調整する事務局を設置する方向としている。
緊急対策では、AIを活用した防御の強化、情報収集・分析体制の強化、攻撃への対処、被害者支援などが柱となる。
ただし、11月5日時点で救援隊の具体的な隊員数や人員構成は公表されていない。
では、実際に企業の現場へ派遣できる専門家は、日本のどこにいるのだろうか。
日本には2014年から「サイバーレスキュー隊」が存在する
実は日本には、すでに10年以上活動しているサイバー攻撃対応の専門組織がある。
独立行政法人情報処理推進機構(IPA)の「J-CRAT(サイバーレスキュー隊)」だ。
J-CRATは2014年7月、経済産業省の協力のもと発足した。
主に国家の関与が疑われる高度な標的型サイバー攻撃などを対象としている。
被害組織から相談を受け、攻撃の分析や対処方法の助言を行い、必要に応じて専門家が現場を訪問する。
経済産業省が2026年4月に公表した資料では、2024年と2025年の活動実績が示されている。
J-CRAT活動実績
2024年
2025年
相談・情報提供
431件
387件
支援
210件
166件
現地支援
81件
56件
2025年にも166件の支援を行い、そのうち56件は現地での支援だった。
つまり、日本では政府が新しい救援隊を作る前から、専門家が攻撃を受けた企業などの現場で活動している。
今回の新しい救援隊は、こうした既存組織と何が違うのだろうか。
J-CRATは高度な標的型攻撃への対応を中心としている。一方、新たな救援隊は、官民の幅広い専門家を連携させ、必要性が高い組織への支援を調整する構想だ。
既存の専門組織をどのように活用し、何を新たに実現するのかが問われる。
警察庁にはサイバー犯罪を専門とする捜査官がいる
日本のサイバー専門家がいる代表的な組織の一つが警察庁だ。
警察庁には「サイバー警察局」が設けられており、重大なサイバー犯罪への対応、捜査の指導、技術的な解析支援などを担っている。
さらに、関東管区警察局には「サイバー特別捜査部」がある。
海外のサイバー犯罪集団による攻撃や、高度な技術を必要とする重大事件などを捜査する国の専門部隊だ。
サイバー犯罪の捜査には、通常の刑事事件とは異なる技術が求められる。
不正プログラムの解析、通信記録の調査、攻撃者の追跡、海外捜査機関との連携。
警察には、こうした業務を担当する技術系職員も存在している。
ただし、警察の中心的な任務は犯罪捜査と被害防止だ。
企業のシステム復旧を専門とする技術者とは、担当する仕事が異なる部分もある。
防衛省はサイバー専門部隊を4000人規模へ拡充
防衛省・自衛隊にも、サイバー攻撃に対応する専門部隊がある。
「自衛隊サイバー防衛隊」などが中心となり、防衛省・自衛隊のネットワークを監視し、攻撃への対処を担っている。
2026年版防衛白書によると、防衛省は2027年度を目途に、サイバー専門部隊を約4000人規模へ拡充する計画だ。
さらに、システムの調達・維持運営などを担う要員も含め、約2万人体制を目指している。
ここで注目したいのが、専門部隊の構成だ。
防衛省のサイバー人材総合戦略では、自衛官だけでなく、事務官や技官もそれぞれの役割を担い、チームとして任務に当たっている。
つまり、防衛省の中には行政を担当する官僚だけでなく、サイバー技術を専門とする職員も存在する。
また、防衛省は民間の知識や経験を持つ人材の活用にも取り組んでいる。
国家の安全保障を担う組織であっても、外部の技術者の能力が重要になっているのだ。
デジタル庁と国家サイバー統括室の役割は?
政府のサイバー対策を考えるうえでは、デジタル庁と国家サイバー統括室の違いも押さえておきたい。
デジタル庁は、政府のデジタル基盤や情報システムの整備・運用を担い、その安全性を確保するためのセキュリティ対策にも取り組んでいる。
同庁にはサイバーセキュリティの専門チームも置かれている。
一方、政府全体のサイバーセキュリティ政策の司令塔として設置されたのが「国家サイバー統括室(NCO)」だ。
2025年7月、従来の内閣サイバーセキュリティセンターを改組して発足した。
政府機関の情報システムに対する不正な活動の監視・分析、重大な事案への対応支援、関係省庁の調整などを担う。
政府内の主な組織を整理すると、次のようになる。
組織
主な役割
警察庁
犯罪捜査、攻撃者の追跡、技術解析
防衛省・自衛隊
防衛システムの保護、サイバー防衛
デジタル庁
政府のデジタル基盤の安全確保
国家サイバー統括室
政府全体の監視・分析、政策調整
IPA・J-CRAT
高度な標的型攻撃の分析、被害組織への支援
日本にはすでに複数の専門組織が存在する。
今回の救援隊の実力は、こうした組織が持つ技術と人材を、どれだけ迅速に連携させられるかに左右される。
民間企業にも高度なサイバー専門家がいる
サイバーセキュリティの専門家は、公務員だけではない。
日本には、企業のサイバー被害を調査する専門会社や技術者集団が存在する。
例えば、セキュリティ企業のラックには「サイバー救急センター」があり、企業が攻撃を受けた際の調査や復旧支援を行っている。
また、JPCERT/CCは、日本国内外のセキュリティ事故に関する情報を収集・分析し、被害組織への対応支援や関係機関との情報連携を行う専門組織だ。
ほかにも、企業ごとに設置されたCSIRT(シーサート)と呼ばれる専門チームが、サイバー攻撃の監視や事故対応を担っている。
日本のサイバーセキュリティは、こうした公的機関と民間の専門家によって支えられている。
そして、SECCONのような競技会で活躍する学生や技術者も、将来の専門人材の候補となる。
一方、高度なサイバー技術を持つ人材は、国内外の企業からも求められる。
政府がこうした専門家を確保するには、採用制度に加え、待遇や研究環境、実務経験を積める仕組みも重要になる。
ハッキング競技会の優勝者は、そのまま防衛の専門家になれるのか
ここで整理しておきたいことがある。
サイバーセキュリティ競技会で優秀な成績を収めた人が、必ずしも実際のサイバー攻撃への対処に優れているとは限らない。
競技では、限られた時間内に問題を解く能力が重視される。
しかし、実際のサイバー攻撃では、さらに幅広い対応が必要になる。
例えば、金融機関が攻撃された場合。
侵入経路を特定するだけでなく、被害の拡大を防ぎ、証拠を保全し、システムの安全を確認しながら業務を復旧しなければならない。
顧客や取引先への影響も考慮する必要がある。
そのため、優秀な技術者を集めるだけでは十分ではない。
技術力を実務経験と結びつけ、複数の専門家が協力して対応できる体制が必要だ。
一方で、攻撃者の手法を理解する能力は、防御側にとっても大きな強みになる。
サイバーセキュリティ競技会には、そうした能力を合法的に磨き、技術者同士が交流できるという意義がある。
新しい救援隊で本当に問われるのは「誰が現場に行くのか」
ここまで見てきた通り、日本にはすでに多くのサイバーセキュリティ専門家が存在している。
警察庁、防衛省、IPA、JPCERT/CC、民間企業、大学や技術者コミュニティ。
高度な技術を持つ若者も育っている。
では、なぜ新しい「官民サイバー救援隊」が必要なのだろうか。
新組織の実効性を判断するには、次の点が重要になる。
- 人員規模:実際に現場へ派遣できる専門家は何人いるのか。
- 人材の確保:官公庁と民間のどの組織から集めるのか。
- 対応能力:複数の大企業が同時に攻撃された場合にも対応できるのか。
- 権限と責任:企業の機密情報をどのようなルールで扱い、誰が現場の判断をするのか。
- 待遇と育成:世界的に需要の高い専門家をどう確保し、技術を維持するのか。
特に重要なのは、既存組織との役割分担だ。
日本にはすでに10年以上活動しているJ-CRATがあり、警察、自衛隊、民間企業にも専門部隊がある。
新しい救援隊が、こうした既存の人材をどう結びつけるのか。
それとも、これまで不足していた分野に新たな専門家を配置するのか。
そこが明らかにならなければ、救援隊の実力を評価することはできない。
日本を守るのは、組織の名前ではなく専門家の能力
サイバー攻撃の脅威は、企業の情報漏えいや金銭的な被害だけではない。
金融、交通、医療、物流、通信など、社会の重要な機能そのものが標的となる。
日本には、攻撃を解析する捜査官、自衛隊のサイバー専門部隊、企業を支援する民間技術者、そして筑波大学の学生チームのように、高度な技術力を持つ若者がいる。
こうした人材をどう育て、どのように活用するか。
政府が創設を検討する「サイバー救援隊」も、その実力を問われることになる。
必要なのは、単に専門家の人数を増やすことではない。高度な技術を持つ人材が、必要なときに、必要な場所で、その能力を発揮できる仕組みを作ることだ。
筑波大学の学生が競技会で日本一になったことは、日本にも優れた技術力を持つ若者が存在することを示している。
その能力を、大学や競技会の中だけにとどめず、社会の安全を守る力へとつなげていけるか。
政府の新たな対策では、組織の名称や規模以上に、実際に活動する専門家の顔ぶれと、その能力を生かす体制に注目したい。
主な参考資料
- 共同通信・2026年11月5日「サイバー攻撃、10月は4億件超」
- 読売新聞・2026年11月5日「サイバー救援隊」創設に関する報道
- サイバーセキュリティクラウド・2026年10月9日調査
- クレディ・ミュチュエル・アルケア・2026年11月4日公式発表
- SECCON 14 公式サイト・実施報告書
- 筑波大学情報学群情報科学類・TPC優勝発表
- 防衛省サイバーコンテストU-25学生大会
- 経済産業省・第10回産業サイバーセキュリティ研究会資料
- IPA・サイバーレスキュー隊 J-CRAT
- 警察庁・サイバー特別捜査部
- 防衛省・2026年版防衛白書
- デジタル庁・サイバーセキュリティ
- 国家サイバー統括室・概要
- JPCERT/CC・インシデント対応
情報基準日:2026年11月5日。政府の「官民サイバー救援隊」は同日時点の構想に基づく。